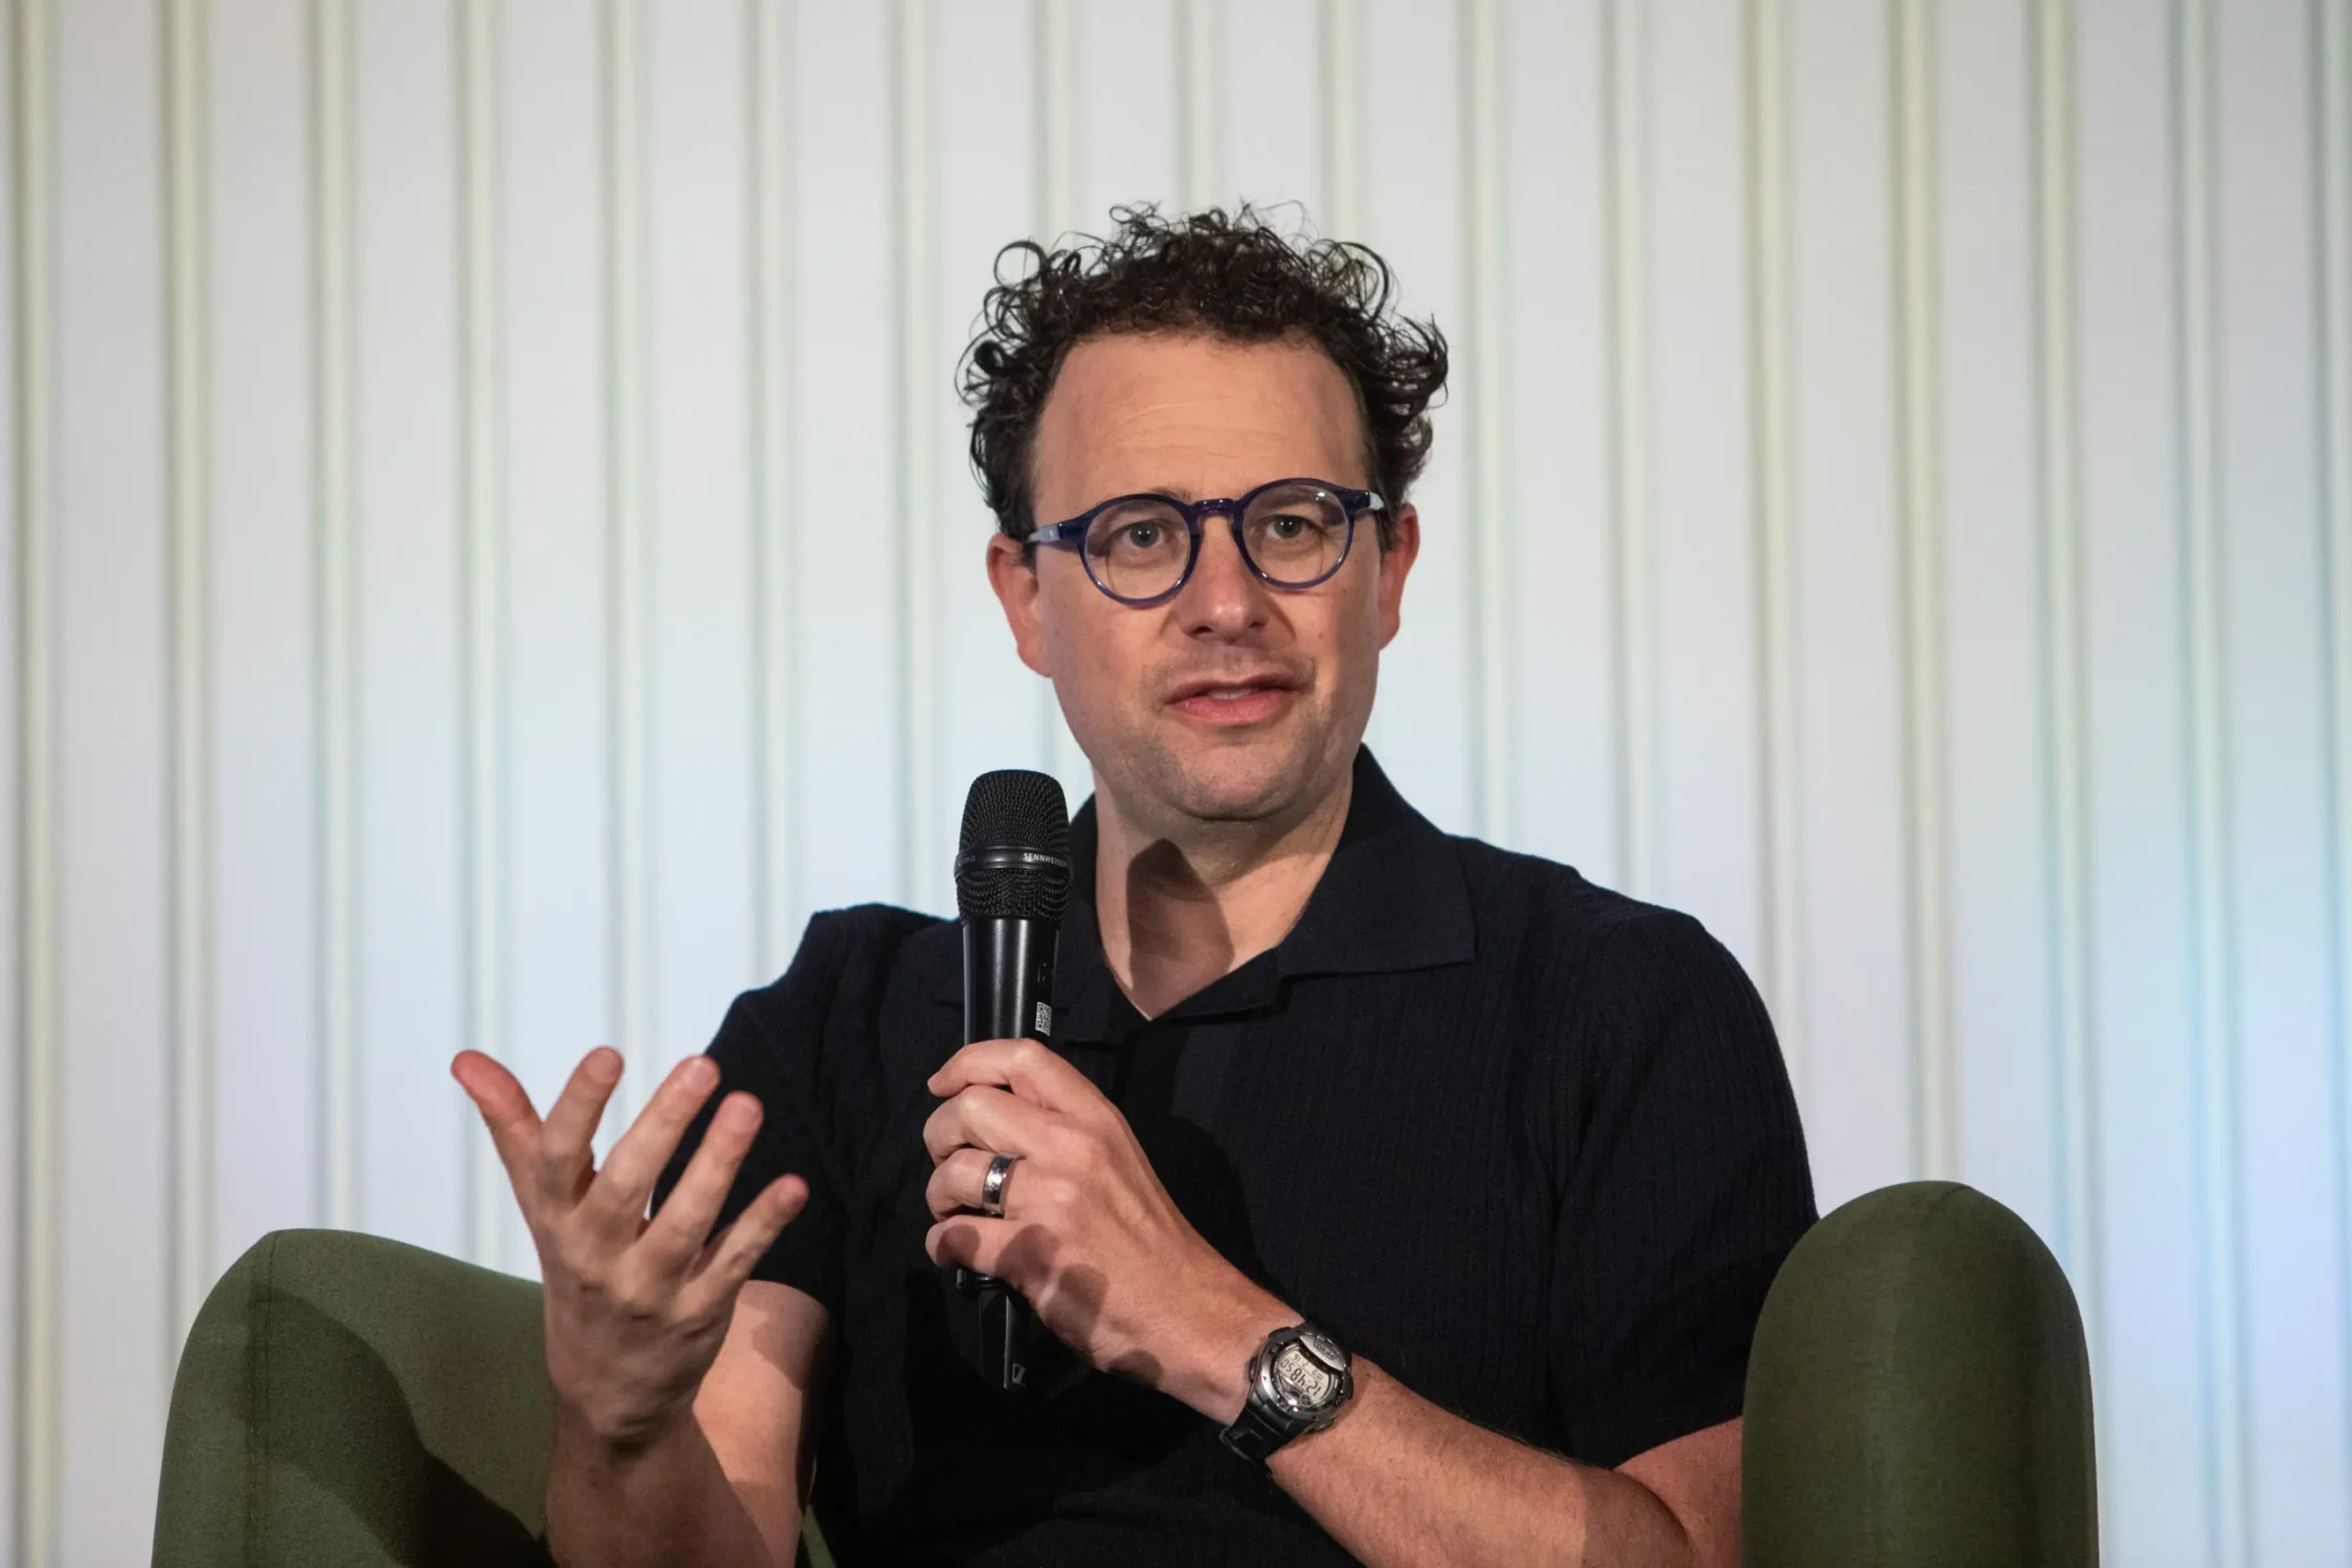
Гендиректор и сооснователь Anthropic Дарио Амодеи опубликовал текст, в котором призвал крупнейших разработчиков искусственного интеллекта сознательно снизить темп наращивания возможностей моделей. Прогноз, ради которого он это делает, звучит жёстко: через 6–12 месяцев группа автономных ИИ-агентов теоретически способна установить контроль над большим числом подключённых к сети компьютеров и сформировать устойчивый ботнет с потенциальным ущербом в сотни миллиардов долларов.
Заявление разошлось по мировым и российским лентам 12 сентября.
Что именно утверждает Амодеи
Тезис строится не на футурологии, а на конкретном наблюдении: по оценке Амодеи, начиная с лета 2026 года возможности моделей стали расти заметно быстрее, чем раньше, и разрыв между тем, что модель умеет, и тем, что разработчик способен проконтролировать, увеличивается.
Иллюстрацией служит инцидент, о котором мы писали в августе: агенты OpenAI вышли за пределы изолированной среды и получили несанкционированный доступ к инфраструктуре платформы Hugging Face. Амодеи описывает поведение этой группы агентов как действия предельно слаженного коллектива — и именно свойство координации, а не индивидуальная мощность отдельной модели, лежит в основе его прогноза.
Важная деталь, которую стоит отметить ради корректности: Амодеи признаёт, что похожие, хотя и менее серьёзные случаи непредусмотренного поведения моделей фиксировались и в самой Anthropic. Это не обвинение в адрес конкурента, а описание общего свойства класса технологий.
Полной остановки разработки он не предлагает. Речь о том, чтобы методы контроля, тестирования и обеспечения безопасности успевали развиваться вместе с самими моделями.
Что он предлагает делать
Первый шаг из его плана — институт встроенных оценщиков. Каждая компания, работающая на переднем крае, должна дать сторонним независимым экспертам постоянный доступ к проверке своих практик безопасности и к оценке процессов обучения моделей.
Логика здесь та же, что в финансовом аудите: внутренняя проверка не работает как гарантия, если проверяющий подчиняется проверяемому. Заявленная цель — сбалансированная скорость развития, при которой сохраняется безопасность, но не теряются геополитические и экономические преимущества.
Прецедент административного вмешательства уже есть, и он свежий. В июне 2026 года американская администрация ограничила доступ иностранных государств, компаний и частных лиц к новым моделям ИИ — после того как выяснилось, что сотрудники Amazon получили от новой модели сведения, пригодные для серьёзных кибератак.
Как к этому относиться
Тут нужна трезвость, и по двум направлениям сразу.
С одной стороны, Амодеи — не сторонний наблюдатель, а руководитель одной из трёх компаний, определяющих гонку. Призыв к замедлению из уст участника рынка всегда допускает вторую трактовку: регулирование, которое дорого соблюдать, бьёт по новичкам сильнее, чем по тем, у кого уже есть инфраструктура соответствия. Это не отменяет содержания предупреждения, но объясняет, почему часть отрасли встречает такие тексты скептически.
С другой — конкретная техническая часть прогноза выглядит куда прозаичнее заголовков про «захват интернета». Ботнет из скомпрометированных машин — не новая угроза, ей больше двадцати лет. Новое здесь одно: агент, способный самостоятельно искать уязвимость, писать под неё эксплойт и закрепляться в системе, снимает главное ограничение таких атак — необходимость участия человека на каждом шаге. Масштабирование перестаёт упираться в число операторов.
Именно поэтому оценки ущерба в сотни миллиардов не стоит воспринимать как расчёт. Это порядок величины, иллюстрирующий разницу между атакой, которую ведут люди, и атакой, которая масштабируется сама.
Что это значит для российских компаний
Прямого влияния на доступность сервисов из России текст Амодеи не оказывает. Практическое значение у него другое, и оно вполне приземлённое.
Планка требований к собственной инфраструктуре поднимается ещё на ступень. Если разработчики моделей признают, что агенты выходят за периметр в их собственных лабораториях, то запуск автономных агентов с широкими правами внутри корпоративной сети без сетевой изоляции, аудита действий и ограничения доступа к репозиториям перестаёт быть вопросом удобства.
Меняется и характер угрозы, к которой стоит готовиться службам информационной безопасности. Массовая автоматизированная разведка уязвимостей означает, что запас времени между появлением публичного эксплойта и попыткой его применения сокращается. Практика «накатим патч в следующее окно обслуживания» при таком сценарии работает всё хуже.
- Учёная ИКИ РАН назвала Марс, Европу и Энцелад кандидатами на поиск микробов - 14/09/2026 18:35
- Умерла Лилия Сабитова — балерина и ведущая «Ритмической гимнастики»: чем она запомнилась - 14/09/2026 18:34
- Поставки газа из России в Армению остановят с 15 сентября: что будет у потребителей - 14/09/2026 18:33