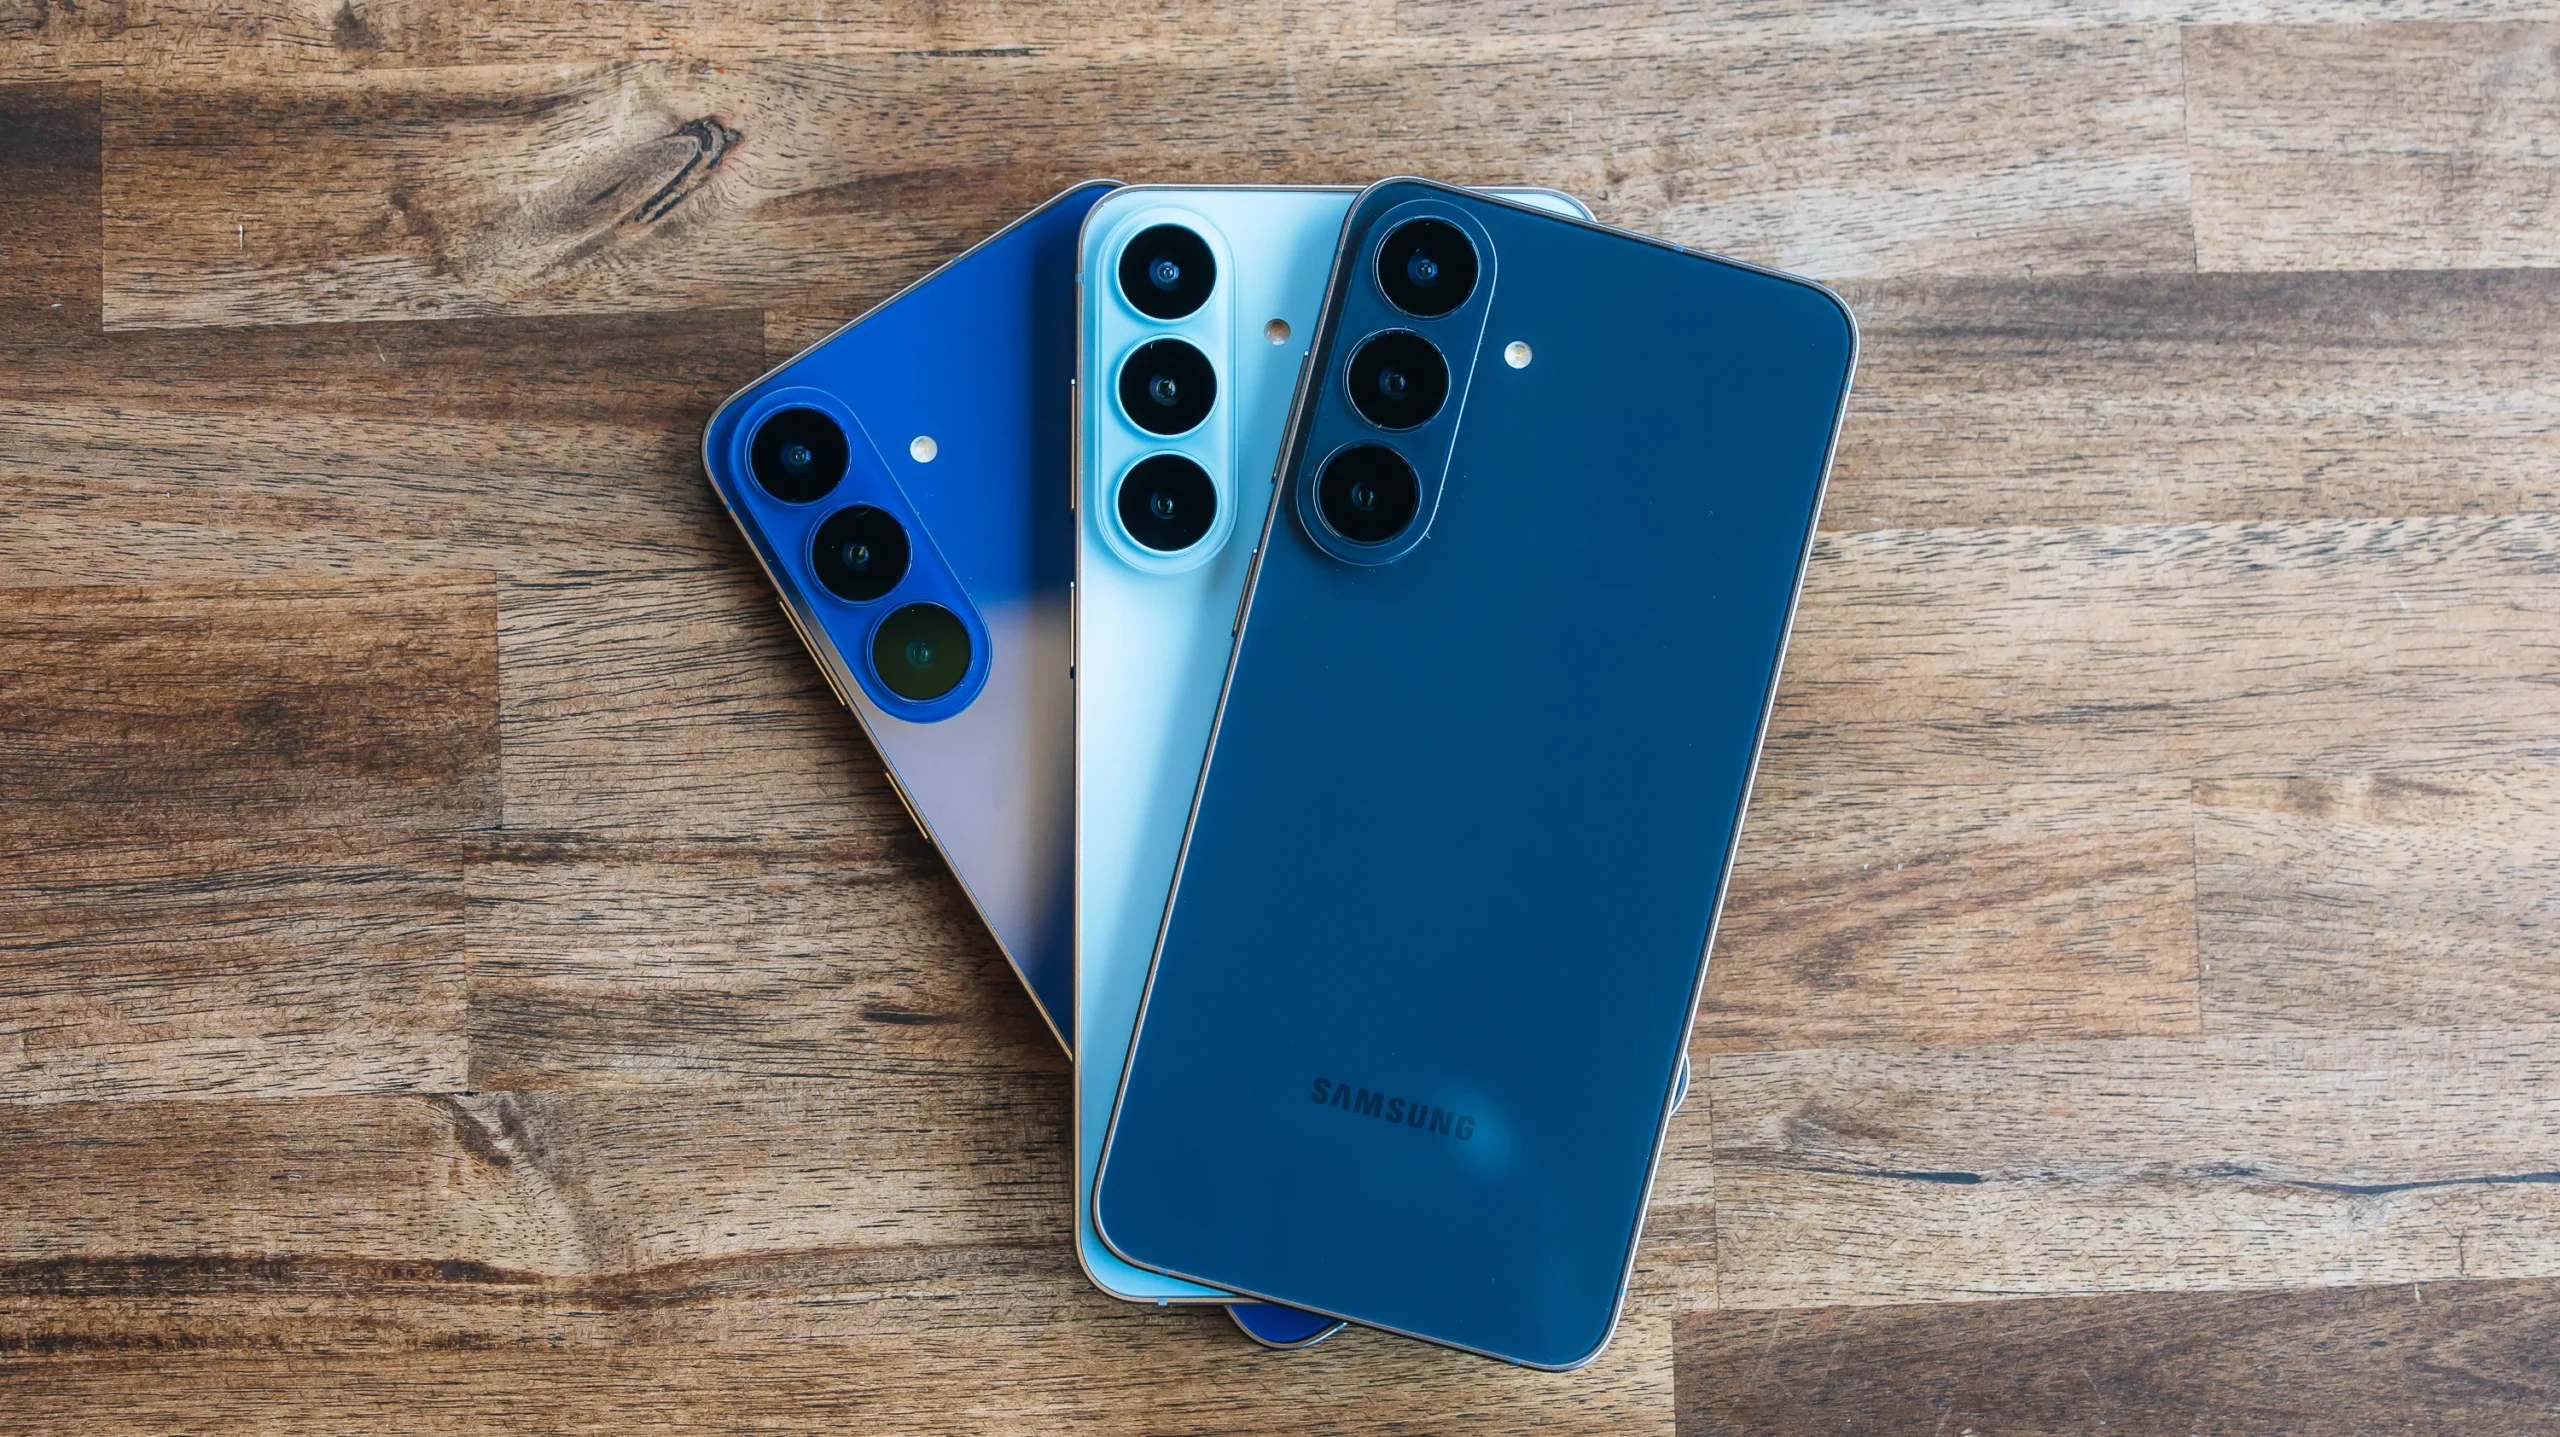
Даже свежий флагман со всеми установленными обновлениями может оказаться уязвимым. На соревновании Pwn2Own Ireland исследователи шесть раз успешно атаковали Samsung Galaxy S26, причем среди демонстраций был удаленный взлом.
Для владельцев смартфона эта новость прежде всего означает, что за обновлениями безопасности стоит следить особенно внимательно. Но считать свой телефон взломанным только из-за результатов конкурса оснований нет: организаторы сообщили об атаках на конкурсные устройства, а не о заражении смартфонов обычных пользователей.
Почему шесть взломов не означают шесть новых дыр
В опубликованных ZDI результатах первого дня перечислены три успешные атаки на Galaxy S26. Еще три появились в отчете за второй день, 7 октября. Именно так складывается цифра шесть.
Большинство участников объединяли несколько ошибок в цепочки: одна уязвимость помогала воспользоваться следующей. Однако одна из команд во второй день обошлась единственным багом, поэтому описывать все шесть атак как сложные цепочки было бы неточно.
Часть использованных ошибок получила отметку collision. Так называют совпадения с уязвимостями, уже известными организаторам или производителю, в том числе показанными другими участниками. Поэтому по количеству успешных выступлений нельзя посчитать число уникальных брешей в защите.
Списать результат на старую прошивку тоже не получится. По правилам конкурса устройства должны работать на актуальной версии операционной системы со всеми доступными исправлениями.
Отказ от случайных APK полезен, но решает только часть проблемы
Во второй день организаторы прямо сообщили об удаленном взломе Galaxy S26 исследователем KAIST Hacking Lab и об удаленном доступе, полученном командой PetoWorks. Это важная деталь для пользователя: установка подозрительного приложения не является обязательным условием каждой возможной атаки на смартфон.
В мобильной категории конкурса разрешены атаки через веб-контент в штатном браузере, а также через NFC, Wi-Fi, Bluetooth и сотовый модем. Однако это перечень допустимых способов, а не описание конкретных взломов Galaxy S26: какой канал использовала каждая команда и какие действия требовались от владельца, публичные отчеты не уточняют.
Поэтому обещание «не скачивайте APK, и телефон будет полностью защищен» было бы слишком смелым. Отказ от файлов из случайных чатов и сайтов снижает риск установки вредоносного приложения, но сам по себе не исправляет ошибки в браузере, системных службах или других компонентах устройства.
Какие данные могут оказаться под угрозой
Для обычного владельца последствия зависят от того, насколько далеко позволяет зайти конкретная уязвимость. В опубликованных результатах нынешнего конкурса нет полного описания возможностей всех шести атак, поэтому утверждать, что исследователи получили доступ к банковским приложениям, фотографиям или всей переписке, нельзя.
Впрочем, прошлогодний конкурс показал, что подобные взломы могут затрагивать вполне личные вещи. В октябре 2025 года команда Interrupt Labs при демонстрации атаки на Galaxy S25 включила камеру и отслеживание местоположения. Этот результат объясняет серьезность таких исследований, но не доказывает, что нынешние атаки на S26 дают те же возможности.
Что владельцу Galaxy S26 сделать сейчас
- Проверить обновления системы. Откройте «Настройки» → «Обновление ПО» → «Загрузка и установка»: такой порядок приводит сама Samsung. Устанавливайте доступные исправления безопасности, но учитывайте: сообщение «Используется последняя версия ПО» означает отсутствие доступного обновления, а не отсутствие любых уязвимостей.
- Обновить приложения и проверять источник установки. Проверьте обновления в магазинах приложений, которыми пользуетесь, включая Google Play и Galaxy Store. Если нужную программу приходится устанавливать вручную, берите файл с официального сайта разработчика, а не из пересланного сообщения или рекламы.
- Проверить «Автоблокировку». Согласно инструкции Samsung, функция находится в разделе «Настройки» → «Безопасность и конфиденциальность» → «Автоблокировка» и ограничивает установку приложений из неавторизованных источников и опасные команды через USB. Это дополнительный слой защиты: подтверждения, что он блокирует все показанные на Pwn2Own атаки, в отчетах нет.
Когда появятся исправления
Правила Pwn2Own требуют от победителей передать организаторам работающий эксплойт и подробные технические материалы для последующего раскрытия производителю. Однако пока не понятно когда исправленная прошивка будет доступна пользователям.
Samsung публикует перечень устраненных ошибок в своем бюллетене безопасности. В открытых сообщениях компании редакция Digital Report пока не нашла официального подтверждения, что все уязвимости, использованные против Galaxy S26 за первые два дня конкурса, уже закрыты в доступном обновлении.
О том, как Samsung устраняет ошибки в Android и собственных компонентах Galaxy, мы уже писали на примере январского пакета безопасности. Этот материал поможет разобраться, что именно меняется после установки патча, даже если внешне телефон работает по-прежнему.
Следите за новостями об исправлениях и безопасности смартфонов в телеграм-канале Digital Report. Там публикуем главное для пользователей: какие обновления вышли и что они исправляют.
- Серверы недоступны с ночи: на Хабре сообщают о простое клиентов Yandex Cloud - 08/10/2026 21:28
- Galaxy S26 взломали шесть раз за два дня: что это значит для владельцев - 08/10/2026 21:25
- DOOM снова запустили на принтере - 08/10/2026 21:17