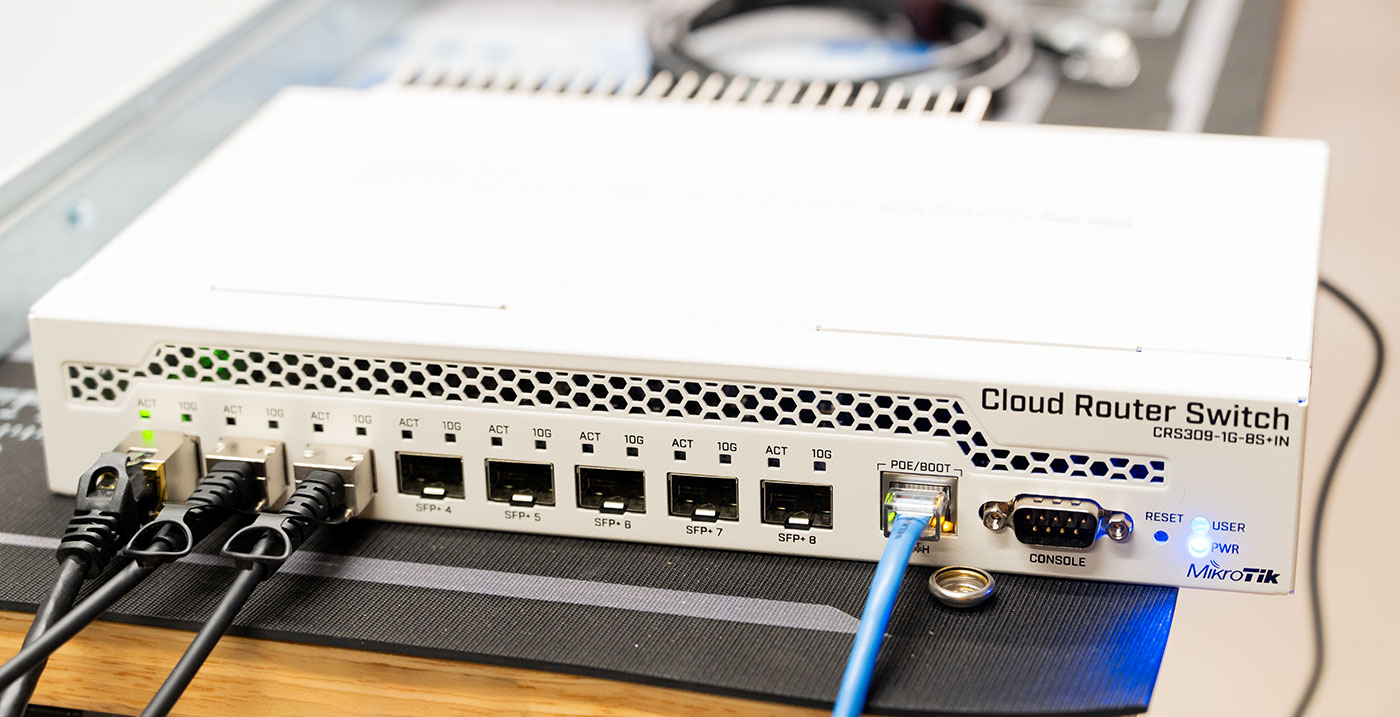
Владельцам MikroTik в России рекомендуют срочно проверить RouterOS. В популярной операционной системе для роутеров нашли сразу несколько серьезных уязвимостей, а самую опасную комбинацию ошибок злоумышленники уже используют в реальных атаках. При определенной конфигурации получить полный административный доступ к устройству можно даже без знания пароля. После захвата маршрутизатора атакующий оказывается в крайне удобной позиции: весь домашний или корпоративный интернет проходит буквально через контролируемое им устройство.
Ситуацией заинтересовался Роскомнадзор. Подведомственный ведомству Главный радиочастотный центр направил российским операторам связи рекомендации найти MikroTik с уязвимыми версиями RouterOS и предупредить владельцев. Если устройство не обновят, провайдеру предлагают временно ограничить доступ к отдельным опасным портам. По оценке Fplus, которую приводит РБК, в России эксплуатируется около 100 тысяч устройств MikroTik.
Но здесь требуется важное уточнение: сообщения о том, что «в России уже взломали 100 тысяч роутеров», неверны. 100 тысяч — оценка всего российского парка MikroTik, а не количество подтвержденных жертв. Сколько российских устройств действительно успели захватить хакеры, публично неизвестно. Зато сам факт работающих атак уже подтвержден независимыми специалистами по кибербезопасности.
Атака получила название MikroTrick
Проблему обнаружили специалисты польской национальной команды реагирования на компьютерные инциденты CERT Polska. Всего исследователи нашли в RouterOS шесть уязвимостей, затрагивающих SSH, встроенный bandwidth-test, работу с сертификатами X.509 и веб-интерфейс WebFig.
Самая опасная комбинация получила название MikroTrick. CERT Polska подтверждает, что злоумышленники уже применяют ее против MikroTik, доступных непосредственно из интернета.
В упрощенном виде атака ломает две важнейшие проверки RouterOS. Одна ошибка позволяет обойти нормальную процедуру авторизации через SSH, вторая — повысить полученные права до административных. В итоге атакующий способен получить практически полный контроль над маршрутизатором, не подбирая пароль владельца обычным перебором.
Первые подтвержденные попытки эксплуатации исследователи зафиксировали еще 2 сентября, то есть за день до выхода исправлений MikroTik. Это особенно неприятная деталь: некоторое время у злоумышленников уже был рабочий способ атаки, а пользователи еще не могли установить патч.
Почему взлом роутера опаснее зараженного компьютера
Маршрутизатор — одно из самых привлекательных устройств для киберпреступника именно из-за своего положения в сети. Через него проходит интернет компьютеров, смартфонов, телевизоров, камер, серверов и другой техники.
Получив административный доступ, злоумышленник может изменить DNS-серверы и отправлять пользователя не туда, куда тот собирался. Например, человек вводит привычный адрес сайта, но измененная конфигурация пытается перенаправить его на поддельный ресурс. Кроме того, захваченный роутер можно использовать как прокси, точку входа во внутреннюю сеть или промежуточный узел для последующих атак. Именно такие последствия компрометации маршрутизатора перечисляет сама документация MikroTik RouterOS Manual.
Технически атакующий получает возможность менять правила firewall, маршруты, DNS, пользователей, скрипты и различные сетевые сервисы. CERT Polska рекомендует после потенциальной компрометации отдельно искать неизвестные учетные записи, скрипты, задачи планировщика, прокси-серверы и туннели.
Фраза «хакер сможет читать весь трафик» при этом требует уточнения. Незашифрованный трафик действительно можно анализировать значительно глубже, а для всего трафика маршрутизатор видит как минимум сетевые соединения и направления передачи данных. Но наличие полного контроля над роутером не расшифровывает автоматически HTTPS между браузером и нормально защищенным сайтом. Для чтения содержимого такого соединения потребовалась бы дополнительная атака или компрометация конечного устройства.
Это, впрочем, не делает захваченный MikroTik безобидным. Возможность менять DNS и маршрутизацию уже позволяет строить очень убедительные схемы перенаправления пользователей и атаковать другие устройства внутри сети.
Хакерам иногда действительно не нужен ваш пароль
Самая необычная часть MikroTrick связана с SSH — протоколом, который администраторы используют для удаленного управления сетевым оборудованием.
Одна из обнаруженных ошибок, CVE-2026-67276, получила критическую оценку 9,2 балла. RouterOS некорректно проверяла RSA-ключ при SSH-аутентификации: система сравнивала не все необходимые параметры ключа. В определенных условиях это позволяло сформировать другой ключ и пройти проверку без настоящего закрытого ключа администратора.
Другая уязвимость, CVE-2026-86060, также оцененная в 9,2 балла, связана с обработкой специально сформированного имени пользователя. Она позволяла манипулировать набором привилегий SSH-сессии и в конечном итоге получать административные права. Технические подробности обеих ошибок опубликовал CERT Polska.
По отдельности ошибки опасны, но именно их сочетание превращает проблему в полноценный сценарий захвата.
Проще говоря, нормальная схема выглядит так:
подключение → проверка личности → проверка прав → административная консоль.
MikroTrick позволяет злоумышленнику сломать проверки посередине этой цепочки и добраться до консоли RouterOS.
И это не теоретическая уязвимость из лаборатории
Очень важно, что речь идет не о дыре, которую исследователи обнаружили и закрыли раньше всех злоумышленников.
CERT Polska нашла характерные следы на уже атакованных маршрутизаторах. В журналах появлялась неудачная попытка входа от пользователя с именем -2, после чего на части устройств создавалась новая учетная запись ops с высокими привилегиями.
Исследователи связывают подтвержденные успешные попытки как минимум с IP-адресом 82.192.72.4, а еще один адрес использовался при попытках эксплуатации. При этом специалисты отдельно предупреждают: отсутствие именно этих следов не доказывает, что устройство не было скомпрометировано. Атакующий может изменить тактику и оставить другие индикаторы.
Международный центр DIVD CSIRT 17 сентября начал отдельно сканировать потенциально уязвимые MikroTik и уведомлять владельцев обнаруженного оборудования.
В интернете нашли больше 120 тысяч MikroTik с открытым SSH
Масштаб потенциальной поверхности атаки оказался огромным.
По данным отраслевого Network World, после раскрытия проблемы в интернете насчитывалось свыше 120 тысяч MikroTik с доступным извне SSH. Эта цифра относится не к России и не означает, что все эти устройства уязвимы или уже захвачены. Она показывает количество потенциально интересных для атакующих маршрутизаторов по всему миру.
Именно открытый наружу SSH является главным условием подтвержденных атак MikroTrick.
Здесь есть хорошая новость для обычного владельца домашнего MikroTik. В стандартной конфигурации firewall блокирует управление роутером со стороны WAN. Производитель прямо пишет, что типичный домашний пользователь не находится под непосредственной угрозой именно этого сценария, если сам не открывал административные сервисы в интернет. MikroTik тем не менее настоятельно рекомендует обновить все устройства.
Проблема особенно актуальна для корпоративных сетей, системных администраторов, интернет-провайдеров и владельцев удаленных объектов. MikroTik любят именно за богатые возможности удаленного управления, поэтому SSH на части профессионально настроенных устройств действительно сознательно оставляют доступным извне.
Но SSH оказался не единственной проблемой RouterOS
Сентябрьский пакет безопасности закрывает сразу шесть ошибок, и некоторые из них работают совершенно иначе.
Например, CVE-2026-67277 находится во встроенном сервисе bandwidth-test. Ошибка позволяет неавторизованному соединению попасть в состояние, которое должно быть доступно только после входа, а затем в определенных условиях раскрыть фрагменты памяти ядра либо вызвать удаленную перезагрузку маршрутизатора.
Еще одна уязвимость позволяет получить доступ к файлам, которые пользователь видеть не должен. Среди них потенциально могут оказаться конфигурационные данные и учетная информация.
Отдельно исследователи обнаружили проблему с проверкой криптографических подписей RSA в RouterOS 7. Она затрагивает в том числе TLS/X.509 и при определенном сценарии позволяет подделывать сертификаты для соединений, инициированных самим маршрутизатором. Подробный перечень ошибок с затронутыми версиями опубликован CERT Polska CERT Polska.
Получается, что совет «просто закройте SSH» сильно уменьшает риск наиболее опасной известной атаки, но не заменяет обновление RouterOS.
Даже первое сентябрьское обновление оказалось не последним
MikroTik выпустила экстренные исправления уже 3 сентября. Первоначально безопасными версиями были названы RouterOS 6.49.21, 7.23.4, 7.24.2 и 7.25 beta 3.
Производитель отнес обновление к важным и даже разослал push-уведомления пользователям приложения MikroTik. В официальном бюллетене компания MikroTik рекомендовала установить исправление максимально быстро.
Позже выяснилась еще одна деталь. Исправление отдельной уязвимости CVE-2026-67278 в ветке RouterOS 7 оказалось неполным. Для нее полноценный патч появился только в 7.23.6 Long-term и 7.24.3 Stable. Поэтому владельцу сейчас нет особого смысла искать минимально допустимую версию из первых рекомендаций — безопаснее установить самую свежую доступную поддерживаемую версию своей ветки RouterOS.
Это особенно важно для человека, который обновился в первые дни сентября и теперь считает вопрос окончательно закрытым.
Роскомнадзор уже подключил провайдеров
В России проблема вышла за пределы обычного бюллетеня по информационной безопасности.
Главный радиочастотный центр, подведомственный Роскомнадзору, направил операторам связи рекомендации проверить MikroTik, используемые российскими абонентами. Подлинность писем подтвердили РБК несколько участников телекоммуникационного рынка.
Схема предполагается следующая: оператор определяет потенциально уязвимое оборудование и версию RouterOS, уведомляет владельца и предлагает установить актуальное программное обеспечение. Если быстро обновить устройство невозможно, рекомендуется временно ограничивать доступ к опасным сервисам.
По данным SecurityLab, один из участников рынка говорит примерно о неделе, которую могут предоставить владельцу для обновления. После этого оператор потенциально способен заблокировать соединения через отдельные уязвимые порты.
То есть речь пока не идет о том, что человеку полностью «выключат интернет».
Ограничение портов должно не позволить атакующему воспользоваться уязвимым удаленным сервисом снаружи. Но для компаний, которым SSH или другие сервисы MikroTik действительно нужны для работы, такое вмешательство может оказаться весьма заметным.
Как прямо сейчас проверить свой MikroTik
Самое простое действие — войти в WinBox или WebFig и посмотреть установленную версию RouterOS. Затем через механизм Check for Updates следует установить самый свежий выпуск Stable или Long-term, подходящий для устройства. Производитель отдельно подчеркивает: откладывать это обновление не стоит.
После перезагрузки необходимо посмотреть системный журнал. Новые версии RouterOS умеют искать некоторые известные следы компрометации и при обнаружении подозрительной конфигурации переводят устройство в состояние Flagged.
Проверить его можно и через терминал командой:
/system/device-mode/printЕсли напротив flagged указано yes, MikroTik рекомендует исходить из того, что маршрутизатор мог быть скомпрометирован, а не просто снять флаг и продолжить работу. В официальной документации MikroTik RouterOS Manual советует провести полный аудит конфигурации, проверить пользователей и настройки, сменить пароли и обновить RouterOS.
Особое внимание стоит обратить на неизвестного пользователя ops, посторонние скрипты, Scheduler, SOCKS/HTTP-прокси, VPN-туннели, необычные правила firewall, DNS и новые учетные записи.
Если MikroTik уже взломан, одного обновления мало
Это принципиальная деталь.
Обновление закрывает дыру, через которую злоумышленник проникал в устройство, но не обязательно удаляет все изменения, которые он успел сделать до установки патча.
Представим, что хакер успел создать второго администратора, поменять DNS и добавить собственный туннель. После обновления новый злоумышленник через старую уязвимость уже не войдет, но созданная ранее учетная запись никуда магически не исчезнет.
Именно поэтому CERT Polska требует после установки обновлений отдельно проверять всю конфигурацию.
Если есть серьезные основания полагать, что устройство было полностью захвачено, наиболее надежным вариантом становится чистая переустановка RouterOS. Для этого MikroTik предоставляет собственную утилиту Netinstall; производитель рекомендует такой способ, если есть подозрения в корректности или целостности системы. При этом Netinstall стирает конфигурацию и пользовательские файлы, поэтому такую процедуру лучше проводить человеку, который понимает, как после нее восстановить сетевые настройки. О принципе работы инструмента предупреждает документация MikroTik Help.
Для домашнего пользователя в такой ситуации зачастую разумнее обратиться к специалисту или провайдеру, чем экспериментировать с основной точкой доступа в интернет.
Не нужно открывать WinBox и SSH всему интернету
После обновления остается еще одна важная вещь — убрать саму причину, по которой атака стала возможной.
MikroTik рекомендует не выставлять административные интерфейсы непосредственно в интернет. Если удаленное управление действительно необходимо, доступ стоит ограничить доверенными IP-адресами либо сначала подключаться к внутренней сети через VPN, например WireGuard, и только затем администрировать маршрутизатор.
В заводской конфигурации домашнего MikroTik такой подход уже реализован: firewall не пускает входящие административные подключения со стороны WAN. Проблемы чаще возникают после ручной перенастройки, когда владелец открывает TCP-порт 22 для SSH или выставляет наружу WinBox/WebFig «для удобства».
До сентября это могло казаться приемлемым риском при сильном пароле и входе по SSH-ключу.
MikroTrick показал, почему этого недостаточно: если ошибка находится в самой процедуре проверки ключа, хороший пароль злоумышленнику вообще может не понадобиться.
Так взломали 100 тысяч роутеров или нет?
Нет данных, подтверждающих такую цифру.
К 26 сентября известно следующее: исследователи подтвердили реальные атаки на MikroTik и полный захват части устройств; уязвимости действительно критические; в интернете находятся десятки тысяч маршрутизаторов с доступными управляющими сервисами; а российский парк MikroTik оценивается приблизительно в 100 тысяч устройств.
Но 100 тысяч взломанных MikroTik в России никто не насчитал.
И это существенная разница.
С другой стороны, ждать точной статистики пострадавших владельцу уязвимого устройства тоже бессмысленно. Эксплойт уже существует, атаки идут как минимум с начала сентября, а исправления доступны несколько недель.
Поэтому в этой истории нет обычного вопроса «опасна ли найденная уязвимость на практике».
На него уже ответили сами злоумышленники.
Опасна. Они ею пользуются. А владельцу MikroTik сейчас действительно проще потратить несколько минут на обновление RouterOS, чем однажды обнаружить, что главным администратором его роутера стал пользователь с именем ops.
- Коронавирус «закончился» в Петербурге, город отменяет ограничения - 26/09/2026 13:39
- Невинномысск снова атаковали беспилотники: ПВО сбивала дроны у промзоны - 26/09/2026 12:21
- Пермский край пережил массированную атаку БПЛА: сбито 39 дронов - 26/09/2026 12:15